
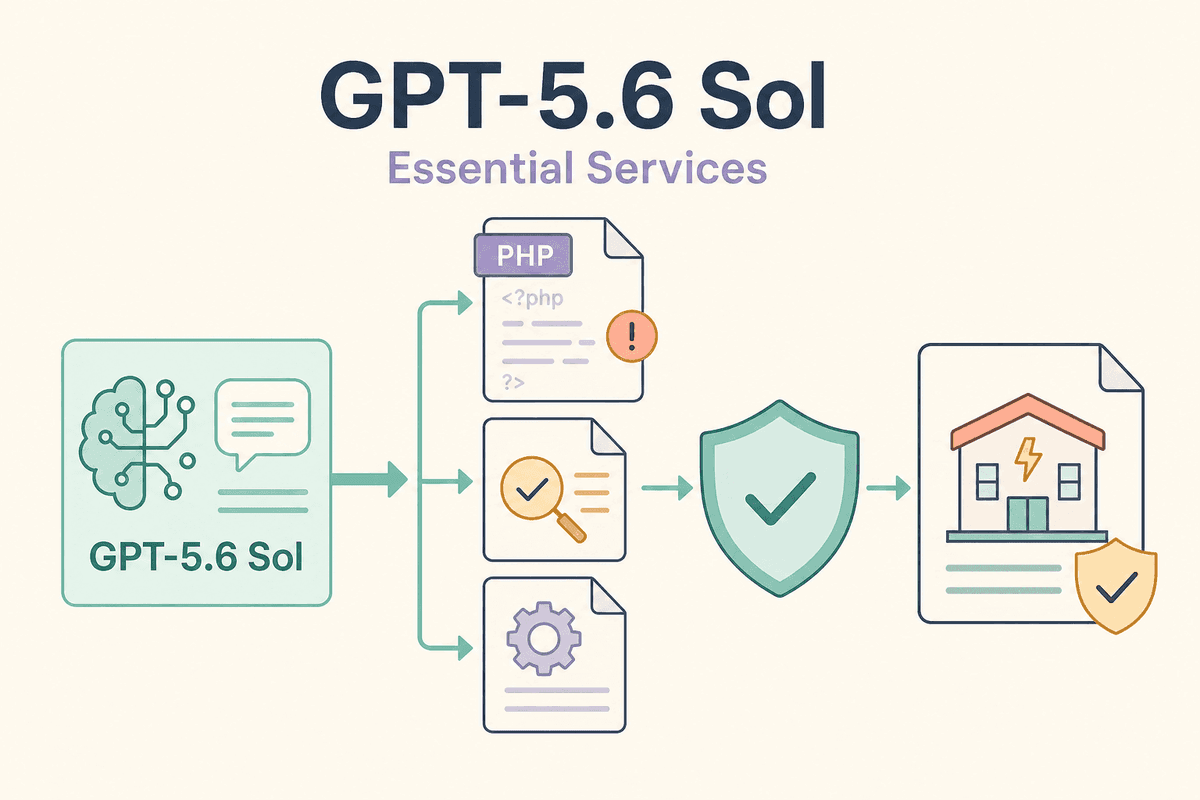
OpenAI teilte am 21. Oktober mit, dass die Initiative Patch the Planet dazu beigetragen habe, eine kritische PHP-Schwachstelle aufzudecken. Gleichzeitig sagte das Unternehmen $1 Milliarde für subventionierten Daybreak-Zugang für Organisationen mit begrenzten Sicherheitsressourcen zu, die essenzielle Dienste schützen.
In seinem Beitrag zu Patch the Planet erklärte das Unternehmen, dass der Forscher Calif GPT-5.6 Sol im Entdeckungsprozess eingesetzt habe, während Wiz beide PHP-Schwachstellen unabhängig entdeckte und meldete. Die PHP-Maintainer führten die Korrekturen und das Release an, während OpenAI, Wiz, Cloudflare und andere Schutzmaßnahmen vor der Veröffentlichung koordinierten. OpenAI veröffentlichte zudem einen PHP-Versionsprüfer als Codex-Skill, damit Betreiber feststellen können, ob ihre PHP-Versionen aktualisiert werden müssen.
Die Ankündigung verbindet einen KI-gestützten Fall zur Schwachstellenfindung mit dem Vorstoß, den Zugang zu defensiven Tools auszuweiten. Für Teams mit PHP ist der unmittelbare Schritt einfacher: Versionen prüfen und die veröffentlichten Korrekturen anwenden.